Domain paßwort.de kaufen?
Wir ziehen mit dem Projekt
paßwort.de um.
Sind Sie am Kauf der Domain
paßwort.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain paßwort.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **

Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
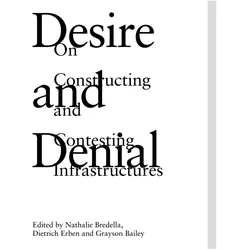
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Wie kann die Sicherheit von Bestätigungscodes in verschiedenen Bereichen, wie beispielsweise bei der Zwei-Faktor-Authentifizierung, beim Online-Banking oder bei der Passwortwiederherstellung, verbessert werden?
Die Sicherheit von Bestätigungscodes kann durch die Implementierung von biometrischen Verfahren wie Fingerabdruck- oder Gesichtserkennung verbessert werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf die Codes haben. Zudem kann die Verwendung von Einmalpasswörtern anstelle von statischen Codes die Sicherheit erhöhen, da diese nur für eine begrenzte Zeit gültig sind und somit schwerer zu stehlen sind. Die Verwendung von Hardware-Token oder Sicherheitsschlüsseln kann ebenfalls die Sicherheit von Bestätigungscodes verbessern, da diese physischen Geräte schwerer zu kompromittieren sind als Software-basierte Lösungen. Schließlich ist es wichtig, dass Unternehmen und Organisationen regelmäßig Sicherheitsaudits durchführen, um potenzielle Schwachstellen in ihren Bestätigungssystemen zu **
-
Welcher Passwortmanager?
Es gibt viele verschiedene Passwortmanager auf dem Markt, die alle unterschiedliche Funktionen und Sicherheitsmerkmale bieten. Einige beliebte Passwortmanager sind LastPass, 1Password, Dashlane und KeePass. Die Wahl des besten Passwortmanagers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **

Wie können Passwortmanager dabei helfen, die Sicherheit von Online-Konten zu erhöhen? Gibt es kostenlose Passwortmanager, die empfohlen werden können?
Passwortmanager helfen, starke und einzigartige Passwörter für jedes Online-Konto zu erstellen und zu speichern. Sie verschlüsseln die Passwörter sicher und erleichtern das sichere Einloggen ohne die Notwendigkeit, sich an viele verschiedene Passwörter erinnern zu müssen. Es gibt kostenlose Passwortmanager wie LastPass und Bitwarden, die empfohlen werden können. **
Welche empfohlenen Passwortrichtlinien sollten Unternehemen für die Sicherheit ihrer Daten umsetzen?
Unternehmen sollten Passwörter regelmäßig ändern, eine Mindestlänge von 8 Zeichen verwenden und eine Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen verlangen. Außerdem sollten sie die Verwendung von leicht zu erratenden Passwörtern wie "123456" oder "password" verbieten und die Verwendung von Zwei-Faktor-Authentifizierung fördern. Zudem sollten Mitarbeiter regelmäßig über sichere Passwortpraktiken geschult werden. **
Top-Angebote
Produkte zum Begriff Denial:
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Wie kann die Sicherheit von Bestätigungscodes in verschiedenen Bereichen, wie beispielsweise bei der Zwei-Faktor-Authentifizierung, beim Online-Banking oder bei der Passwortwiederherstellung, verbessert werden?
Die Sicherheit von Bestätigungscodes kann durch die Implementierung von biometrischen Verfahren wie Fingerabdruck- oder Gesichtserkennung verbessert werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf die Codes haben. Zudem kann die Verwendung von Einmalpasswörtern anstelle von statischen Codes die Sicherheit erhöhen, da diese nur für eine begrenzte Zeit gültig sind und somit schwerer zu stehlen sind. Die Verwendung von Hardware-Token oder Sicherheitsschlüsseln kann ebenfalls die Sicherheit von Bestätigungscodes verbessern, da diese physischen Geräte schwerer zu kompromittieren sind als Software-basierte Lösungen. Schließlich ist es wichtig, dass Unternehmen und Organisationen regelmäßig Sicherheitsaudits durchführen, um potenzielle Schwachstellen in ihren Bestätigungssystemen zu **
Ähnliche Suchbegriffe für Denial
-
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steganos Passwort-Manager 2024, 5 Geräte - 1 Jahr, Passwortverwaltung, DownloadSteganos Passwort-Manager 2024: Sicherheit und Komfort für Ihre Passwörter Der Steganos Passwort-Manager 2024 bietet erstklassige Sicherheit durch modernste Verschlüsselungstechnologie. Mit einer starken AES 256-Bit-Verschlüsselung und PBKDF2-Schlüsselableitung sind Ihre Passwortdatenbanken maximal geschützt und nahezu undurchdringlich. Hauptmerkmale: Automatisches Ausfüllen von Passwörtern (Autofill) auf verschiedenen Plattformen: Die Software ermöglicht das automatische Ausfüllen von Passwörtern auf Windows, iOS und Android. Sie funktioniert nahtlos in allen gängigen Browsern und Ihren Lieblings-Apps dank der neuen iOS- und Android-Passwort-Manager Apps. Browser-Plugins für bequemes Autofill und Passwort-Generierung: Die Steganos Passwort-Manager Browser-Plugins sind für Chrome, Firefox und Edge verfügbar und bieten eine komfortable Autofill- und Passwort-Generierungsfunktion. Account-Assistent für mühelose Einträge: Der integrierte Account-Assistent schlägt bei der Registrierung auf neuen Websites sofort sichere Benutzernamen und Passwörter vor. Er erleichtert die Erstellung neuer Einträge mit nur wenigen Klicks. Passwort-Qualitätsanzeige und Entropieanzeige: Eine intuitive Passwort-Qualitätsleiste und Entropieanzeige unterstützen Sie dabei, starke und sichere Kennwörter zu erstellen, die den höchsten Sicherheitsstandards entsprechen. Einfacher Import aus anderen Passwortmanagern: Importieren Sie mühelos Passwortlisten aus anderen gängigen Passwortmanagern wie 1Password, Lastpass und Keepass oder übernehmen Sie Ihre gespeicherten Passwörter aus Browsern wie Chrome, Edge oder Firefox. Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit: Schützen Sie Ihre Tresore mit der TOTP 2-Faktor-Authentifizierung, indem Sie beliebte Apps wie Authy, Microsoft Authenticator oder Google Authenticator als zweiten Sicherheitsfaktor verwenden. Große, sicher verschlüsselte Container: Erstellen Sie sichere Tresore mit einer beeindruckenden Größe von bis zu 2 TB (2.048 GB), um Ihre sensiblen Daten sicher zu speichern. Nahtlose Integration in Windows: Greifen Sie auf Ihren geöffneten Safe als Laufwerk in Windows zu und nutzen Sie Ihre Daten von jedem Programm aus. Inklusive Steganos Schredder: Löschen Sie Dateien sicher und unwiederbringlich, um Datenschutz zu gewährleisten. Nutzen Sie den Schredder auch, um den freien Speicherplatz auf Ihrer Festplatte oder SSD zu bereinigen. Gemeinsamer Zugriff über das Netzwerk und Cloud-Synchronisierung: Richten Sie problemlos Tresore in Ihrem Netzwerk ein und ermöglichen Sie einen gemeinsamen Lesezugriff. Synchronisieren Sie Tresore sicher über Cloud-Dienste wie Dropbox, Microsoft OneDrive, Google Drive und MagentaCLOUD. Der Steganos Passwort-Manager 2024 bietet eine umfassende Lösung für die Verwaltung und den Schutz Ihrer Passwörter und sensiblen Daten. Mit erstklassiger Verschlüsselung, benutzerfreundlichen Funktionen und nahtloser Integration ist er die ideale Wahl für Ihre digitale Sicherheit.24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Sachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Passwortmanager?
Es gibt viele verschiedene Passwortmanager auf dem Markt, die alle unterschiedliche Funktionen und Sicherheitsmerkmale bieten. Einige beliebte Passwortmanager sind LastPass, 1Password, Dashlane und KeePass. Die Wahl des besten Passwortmanagers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
-
Wie können Passwortmanager dabei helfen, die Sicherheit von Online-Konten zu erhöhen? Gibt es kostenlose Passwortmanager, die empfohlen werden können?
Passwortmanager helfen, starke und einzigartige Passwörter für jedes Online-Konto zu erstellen und zu speichern. Sie verschlüsseln die Passwörter sicher und erleichtern das sichere Einloggen ohne die Notwendigkeit, sich an viele verschiedene Passwörter erinnern zu müssen. Es gibt kostenlose Passwortmanager wie LastPass und Bitwarden, die empfohlen werden können. **
-
Welche empfohlenen Passwortrichtlinien sollten Unternehemen für die Sicherheit ihrer Daten umsetzen?
Unternehmen sollten Passwörter regelmäßig ändern, eine Mindestlänge von 8 Zeichen verwenden und eine Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen verlangen. Außerdem sollten sie die Verwendung von leicht zu erratenden Passwörtern wie "123456" oder "password" verbieten und die Verwendung von Zwei-Faktor-Authentifizierung fördern. Zudem sollten Mitarbeiter regelmäßig über sichere Passwortpraktiken geschult werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.